Cybersecurity Monitoring & Incident Response
Cybersecurity · Linux, Security Logs, SIEM Concepts, Firewall, IDS/IPS, Kali Linux, Vulnerability Assessment Tools
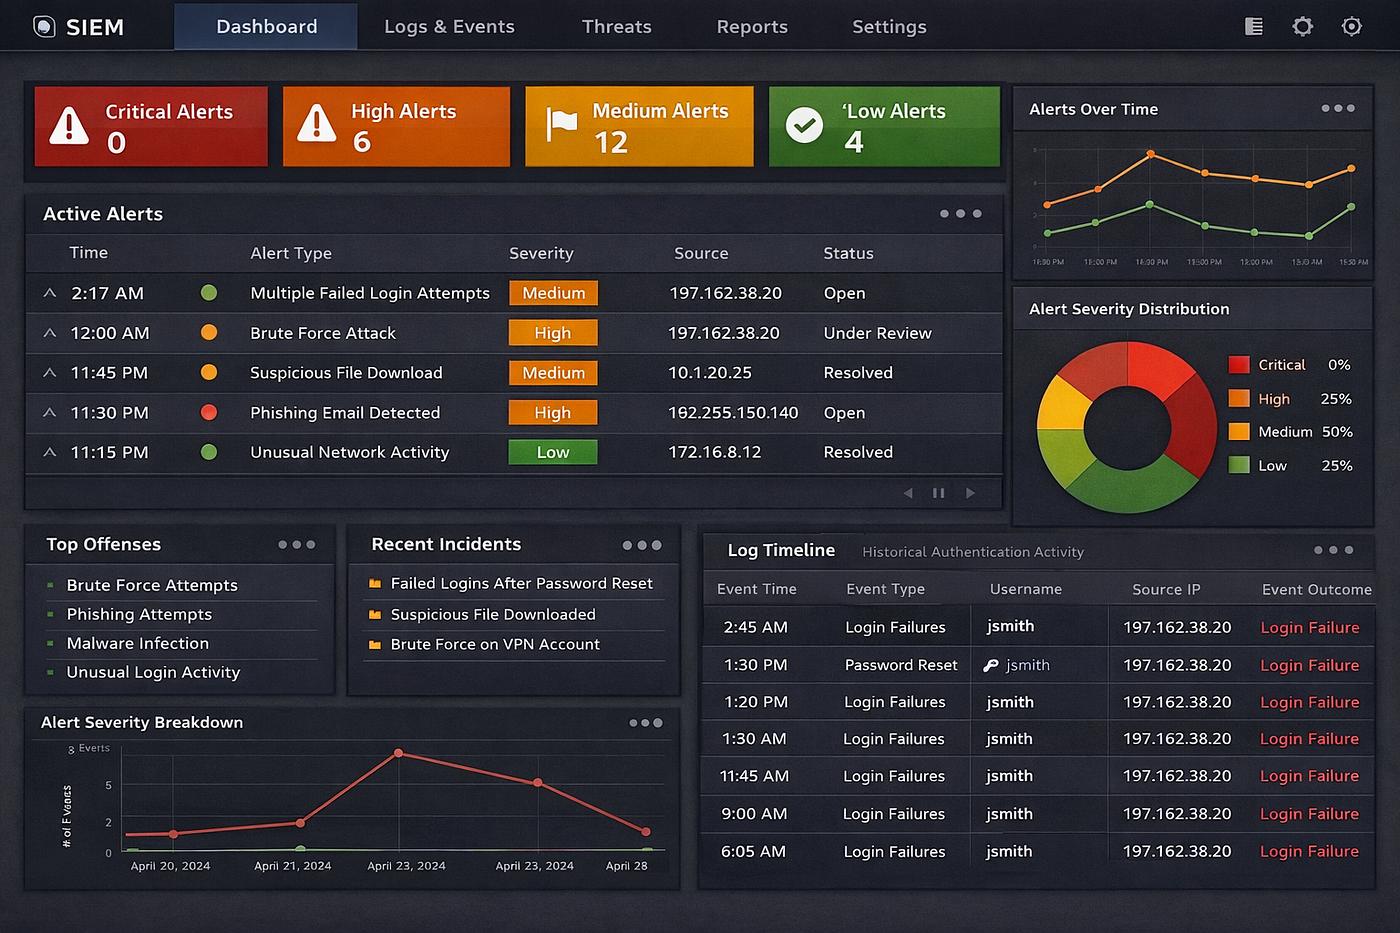
Project Overview
Developed a cybersecurity lab workflow for security log analysis, suspicious activity investigation, vulnerability assessment, firewall policy review, and incident response documentation.
This project demonstrates defensive security practices in a controlled lab environment, focusing on identifying potential security issues and documenting appropriate responses.
Key Tasks & Features:
Security log collection and analysis.
Identification of suspicious login activity.
Firewall rule review and access control validation.
Basic vulnerability assessment in an authorized lab.
IDS/IPS concepts and alert investigation.
System hardening and security configuration review.
Incident response workflow documentation.
Security findings and remediation recommendations.
Monitoring and reporting procedures.
Project Outcome: Demonstrates foundational defensive security, log analysis, investigation, and incident response documentation skills.
Key Tasks & Features:
Security log collection and analysis.
Identification of suspicious login activity.
Firewall rule review and access control validation.
Basic vulnerability assessment in an authorized lab.
IDS/IPS concepts and alert investigation.
System hardening and security configuration review.
Incident response workflow documentation.
Security findings and remediation recommendations.
Monitoring and reporting procedures.
Project Outcome: Demonstrates foundational defensive security, log analysis, investigation, and incident response documentation skills.